

Nintendo Switch 2 édition Zelda : tout savoir sur la console collector du 40e anniversaire
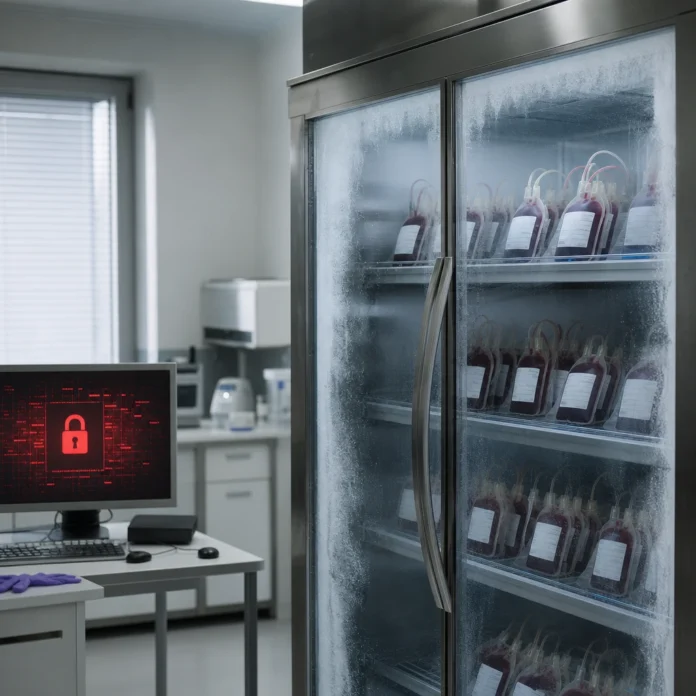
Depuis quelques jours, les cyberattaques visant des infrastructures critiques s’amplifient en Europe. L’une d’elles a frappé l’Établissement français du sang (EFS), touchant un maillon fondamental de la chaîne de préservation des stocks sanguins : ses chambres froides. Alors que plusieurs pays européens ont déjà rapporté des incidents similaires, cette offensive soulève des inquiétudes quant à la sécurité numérique des installations médicales et alimentaires.
Pension de réversion 2026 : conditions, montants et démarches pour connaître ses droits
Des systèmes frigorifiques manipulés à distance
L’incident récent a mis en lumière une faille numérique exploitée par des pirates informatiques. Le scénario évoqué rappelle une vague de piratages ayant débuté simultanément dans divers secteurs clés européens. Les systèmes de réfrigération, essentiels à la conservation du sang, se sont révélés être des cibles vulnérables lorsque leurs dispositifs de pilotage sont connectés à internet.
Dans le cas de l’EFS, il ne s’agit pas d’un incident isolé. Plusieurs supermarchés d’Europe du Nord ont également vu leurs équipements frigorifiques compromis, entraînant des dysfonctionnements majeurs. Si la manipulation à distance de ces technologies peut sembler abstraite, elle devient tangible lorsqu’on constate l’impact direct sur la sécurité sanitaire et alimentaire.
Une anomalie aux lourdes conséquences pour la conservation du sang
L’enquête menée sur les sites touchés en France révèle une altération volontaire des paramètres de fonctionnement des chambres froides. Selon des sources proches du dossier, certains appareils auraient été programmés à des températures anormalement élevées, allant jusqu’à 110 °C, alors que le sang doit normalement être conservé à environ -30 °C.
Un tel dérèglement présente un risque critique : la détérioration rapide de produits sanguins fragiles, qui doivent strictement rester sous température contrôlée afin d’éviter toute perte ou contamination. Des stocks importants peuvent ainsi devenir inutilisables, mettant sous pression l’approvisionnement national.
Propagation européenne des attaques numériques
Au-delà du territoire français, d’autres pays comme la Suisse ont enregistré des incidents de cybersécurité du même type. À Berne, la police cantonale mène actuellement une enquête après que des magasins et boucheries ont subi eux aussi des anomalies dans leur gestion électronique du froid. Ce phénomène global indique une cible élargie des assaillants, au-delà du seul secteur santé.
Des détaillants tels que Volg, implantés en Suisse, signalent que plusieurs points de vente ont rencontré des problèmes, ce qui a nécessité la vérification d’équipements potentiellement hackés. La convergence de ces cyberattaques interroge sur une coordination entre différents groupes malveillants opérant à travers l’Europe.
Le rôle des prestataires de maintenance frigorifique
Les sociétés spécialisées chargées de superviser et d’intervenir sur les installations frigorifiques se retrouvent en première ligne. Un exemple notable concerne Coolworld, partenaire technique de l’EFS, dont les solutions informatiques de contrôle ont été particulièrement exposées aux intrusions.
Cela invite les établissements sensibles à auditer davantage leurs prestataires frigorifiques externes et à renforcer la cybersécurité de tout appareil connecté à un réseau, qu’il soit en lien direct avec la santé ou non.
Quel est le danger principal lors d’une cyberattaque ciblant une chambre froide d’établissement du sang ?
- Pénurie temporaire de sang disponible
- Difficultés logistiques pour renouveler les stocks
Quels types d’organisations ont déjà été visés par de telles attaques ?
- Établissements du sang nationaux
- Supermarchés et chaînes alimentaires européennes
- Boucheries et commerces spécialisés
| Pays concernés | Type d’infrastructure visée |
|---|---|
| France | Centres de sang |
| Suisse | Détaillants alimentaires |
| Belgique, Suède, Finlande | Supermarchés |
Quel est le rôle d’un prestataire externe dans ces événements ?
- Audits réguliers
- Mises à jour des procédures de sécurité
Quelles mesures concrètes peuvent limiter les effets d’une cyberattaque ?
- Diversifier les modes de surveillance (humains et automatiques)
- Pratiquer des sauvegardes hors-ligne des configurations
- Former régulièrement les équipes à la gestion de crise informatique
Sources
- https://www.courrierinternational.com/article/piratage-l-etablissement-francais-du-sang-a-ete-egalement-vise-par-une-cyberattaque_285175
- https://www.europe1.fr/societe/cyberattaque-contre-des-frigos-letablissement-du-don-du-sang-egalement-touche-1208024
- https://www.lavenir.net/actu/monde/2026/11/04/des-chambres-froides-de-letablissement-francais-du-sang-victimes-dune-cyberattaque-les-frigos-programmes-a-110c-GIHCUQPMZ5EFJEAPB4NT4QJESA/
- https://www.google.com/goto?url=CAESpwEBxCJF17lsWU6Nc-xLKOrbJEBTbzXQkled_S3cddXB4Z5shl8qXxqWpoHl5EejxZOBsgadNOwU6K-ZrEWBgUcerT9LbMZSThNjMk_2JEAWAB4sYqcCnVjnG7tXr82TXbbquD0TosyY_HX4nJGulGDNNClDpIsc_eIDzy86Hz6dPCHSn61yyV_lkymMbf0EF58KIwBh9T11qLNxHyzioGpkGpWSv0wm1Q

Comment protéger durablement les infrastructures vitales ?
Face à ces menaces transfrontalières, les experts recommandent de limiter les accès distants, de multiplier les audits de sécurité et de sensibiliser davantage le personnel aux risques afférents aux objets connectés au sein des chaînes logistiques. La capacité à détecter rapidement une intrusion fait aujourd’hui partie intégrante de la protection des biens publics vitaux.
À l’avenir, la sécurisation des systèmes industriels sera sans doute aussi cruciale que celle des données personnelles.